Domain öffnungsautomat.de kaufen?
Wir ziehen mit dem Projekt
öffnungsautomat.de um.
Sind Sie am Kauf der Domain
öffnungsautomat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain öffnungsautomat.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Yale, Zutrittskontrolle, Türsicherung Dot, 3-er PackSchlüsselloses Zubehör für das Yale Linus Smart Lock L2. Tippen Sie Ihr Telefon auf den Yale Dot, um Ihre Haustür automatisch zu entriegeln. Unterstützt WLAN-Fernsteuerung für Personen mit Eigentümer-Zugang und Bluetooth für Personen mit Gäste-Zugang. Einfaches Dranhalten des Smartphones (NFC-Technologie) an den Yale Dot kann das Linus Smart Lock L2 ent- und verriegeln. Bis zu 5 Yale Dots können gleichzeitig mit einem Linus Smart Lock L2 verbunden werden. Flexible Positionierung, je nach den Bedürfnissen des Benutzers und seiner täglichen Situation und Routine. Das Yale Linus Smart Lock L2 verriegelt sich automatisch, wenn Sie Ihre Tür schliessen, und entriegelt sich, wenn das Türschloss Ihre Nähe erkennt, und sorgt so für mehr Sicherheit und Komfort. Darüber hinaus kann dieses elektronische Türschloss so programmiert werden, dass es sich zu bestimmten Zeiten automatisch ver- und entriegelt. Das schlüssellose Zubehör Yale Dot sorgt für noch mehr Komfort: Zum Ver- und Entriegeln halten Sie einfach Ihr Smartphone an den Yale Dot (NFC-Technologie) - ohne die Yale Home App öffnen zu müssen. Flexibel platzierbar, zum Beispiel im Home Office oder sogar im Auto, um das Linus Smart Lock L2 bei Regen für den schnellen Zugriff zu entriegeln, bietet dieses Zubehör mehr Möglichkeiten, die Sicherheit Ihres Hauses an Ihren Alltag anzupassen.30,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eura, Zutrittskontrolle, Türgriff mit Zugangskontrolle ELH-30H4 (Elektronische Zahlenkombination)Der Türgriff mit Zugangskontrolle EURA ELH-30H4 ist eine innovative Lösung für moderne Sicherheitsbedürfnisse. Dieser elektronische Schliesszylinder kombiniert Funktionalität mit einem ansprechenden Design in Schwarz. Er ermöglicht den Zugang über eine elektronische Zahlenkombination und bietet zusätzlich die Möglichkeit der Steuerung über eine Smartphone-App. Dank der Bluetooth-Technologie können Nutzer den Türgriff bequem aus der Ferne bedienen. Der batteriebetriebene Mechanismus sorgt für eine zuverlässige Energieversorgung, während die Kompatibilität mit dem Tuya Smart Home System eine nahtlose Integration in bestehende Smart Home Umgebungen ermöglicht. Der Türgriff ist ideal für alle, die Wert auf Sicherheit und Komfort legen und gleichzeitig moderne Technologie in ihren Alltag integrieren möchten. - Zugang über elektronische Zahlenkombination - App-Steuerung via Smartphone - Bluetooth-Technologie für einfache Bedienung - Kompatibel mit Tuya Smart Home System.205,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HEOSafe Türsicherung ZadiMontage ohne zusätzlichen Bohrungen oder Verschraubungen. Beeinträchtigt nicht die Funktion des Originalschlosses. BEDIENUNGSANLEITUNG Das Zusatzschloss wird aufgeschlossen. Das Sicherheitsgehäuse des Schlosses wird nach oben geschoben und man kann das Außenschloss mit dem Handgriff betätigen. Das Außenschloss wird einfach wieder gesichert wenn man das Zusatzschloss nach unter schiebt und abschließt. Wenn das Zusatzschloss abgesperrt ist, kann man weder das Außenschloss aufschließen noch den Handgriff betätigen. Dieses Schloss wird nur von außen betätigt. Halten Sie immer im Außenbereich einen Schlüssel griffbereit! Aussperrgefahr! MONTAGEANLEITUNG Das Außenschloss aufschließen. An der Innenseite der Tür die Abdeckung der Schrauben entfernen und die Schrauben herausdrehen. Das Schloss mit Handgriff herausnehmen und dann die Originaldichtung des Außenschlosses entfernen. Die Grundplatte des Zusatzschlosses auf dem Außenschloss montieren. Von dem Gehäuse des Zusatzschlosses, das Klebeband vorsichtig entfernen (Achtung Feder). Die Sicherung hereindrücken. Das Gehäuse jetzt in die Führungen der Grundplatte schieben. Achten Sie aber darauf, dass die Dichtung des Außenschlosses durch verkanten nicht beschädigt wird. Das Außenschloss mit dem Zusatzschloss wieder in die Türbohrungen hineinsetzen und wieder festschrauben. Achtung! Die schrauben leicht und gleichmäßig anziehen. Prüfen Sie ab das Zusatzschloss leichtgängig hin und her zu bewegen ist.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
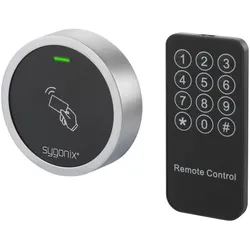
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yale, Zutrittskontrolle, Türsicherung Dot, 3-er PackSchlüsselloses Zubehör für das Yale Linus Smart Lock L2. Tippen Sie Ihr Telefon auf den Yale Dot, um Ihre Haustür automatisch zu entriegeln. Unterstützt WLAN-Fernsteuerung für Personen mit Eigentümer-Zugang und Bluetooth für Personen mit Gäste-Zugang. Einfaches Dranhalten des Smartphones (NFC-Technologie) an den Yale Dot kann das Linus Smart Lock L2 ent- und verriegeln. Bis zu 5 Yale Dots können gleichzeitig mit einem Linus Smart Lock L2 verbunden werden. Flexible Positionierung, je nach den Bedürfnissen des Benutzers und seiner täglichen Situation und Routine. Das Yale Linus Smart Lock L2 verriegelt sich automatisch, wenn Sie Ihre Tür schliessen, und entriegelt sich, wenn das Türschloss Ihre Nähe erkennt, und sorgt so für mehr Sicherheit und Komfort. Darüber hinaus kann dieses elektronische Türschloss so programmiert werden, dass es sich zu bestimmten Zeiten automatisch ver- und entriegelt. Das schlüssellose Zubehör Yale Dot sorgt für noch mehr Komfort: Zum Ver- und Entriegeln halten Sie einfach Ihr Smartphone an den Yale Dot (NFC-Technologie) - ohne die Yale Home App öffnen zu müssen. Flexibel platzierbar, zum Beispiel im Home Office oder sogar im Auto, um das Linus Smart Lock L2 bei Regen für den schnellen Zugriff zu entriegeln, bietet dieses Zubehör mehr Möglichkeiten, die Sicherheit Ihres Hauses an Ihren Alltag anzupassen.30,02 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eura, Zutrittskontrolle, Türgriff mit Zugangskontrolle ELH-30H4 (Elektronische Zahlenkombination)Der Türgriff mit Zugangskontrolle EURA ELH-30H4 ist eine innovative Lösung für moderne Sicherheitsbedürfnisse. Dieser elektronische Schliesszylinder kombiniert Funktionalität mit einem ansprechenden Design in Schwarz. Er ermöglicht den Zugang über eine elektronische Zahlenkombination und bietet zusätzlich die Möglichkeit der Steuerung über eine Smartphone-App. Dank der Bluetooth-Technologie können Nutzer den Türgriff bequem aus der Ferne bedienen. Der batteriebetriebene Mechanismus sorgt für eine zuverlässige Energieversorgung, während die Kompatibilität mit dem Tuya Smart Home System eine nahtlose Integration in bestehende Smart Home Umgebungen ermöglicht. Der Türgriff ist ideal für alle, die Wert auf Sicherheit und Komfort legen und gleichzeitig moderne Technologie in ihren Alltag integrieren möchten. - Zugang über elektronische Zahlenkombination - App-Steuerung via Smartphone - Bluetooth-Technologie für einfache Bedienung - Kompatibel mit Tuya Smart Home System.205,18 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Satel, Zutrittskontrolle, Erweiterungsmodul, Zugangskontrolle, Proximity-Kartenleser für Integra-Zentralen (Schlüsselkarte)Proximitätskartenleser. Technische Daten: - Gehäuseabmessungen: 47 x 158 x 24 mm - Betriebstemperaturbereich: -25 bis +55 °C - Nennversorgungs-spannung (±15 %): 12 V DC - Maximale Stromaufnahme: 80 mA Montage direkt an der Wand oder am Türrahmen. Übertragungsformat: EM Marin unterstützt Standard 125 kHz Karten. Türgong für den Ausseneinsatz. Anwendung: Ermöglicht Zutrittskontrollfunktionen mit INTEGRA Alarmsteuerungen und ACCO Türsteuerungen. Das hermetisch dichte, wetterfeste Gehäuse ermöglicht die Installation des Lesegeräts im Freien, und ein zusätzlicher Türgong kann für die Abbruchfunktion verwendet werden.74,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HEOSafe Türsicherung ZadiMontage ohne zusätzlichen Bohrungen oder Verschraubungen. Beeinträchtigt nicht die Funktion des Originalschlosses. BEDIENUNGSANLEITUNG Das Zusatzschloss wird aufgeschlossen. Das Sicherheitsgehäuse des Schlosses wird nach oben geschoben und man kann das Außenschloss mit dem Handgriff betätigen. Das Außenschloss wird einfach wieder gesichert wenn man das Zusatzschloss nach unter schiebt und abschließt. Wenn das Zusatzschloss abgesperrt ist, kann man weder das Außenschloss aufschließen noch den Handgriff betätigen. Dieses Schloss wird nur von außen betätigt. Halten Sie immer im Außenbereich einen Schlüssel griffbereit! Aussperrgefahr! MONTAGEANLEITUNG Das Außenschloss aufschließen. An der Innenseite der Tür die Abdeckung der Schrauben entfernen und die Schrauben herausdrehen. Das Schloss mit Handgriff herausnehmen und dann die Originaldichtung des Außenschlosses entfernen. Die Grundplatte des Zusatzschlosses auf dem Außenschloss montieren. Von dem Gehäuse des Zusatzschlosses, das Klebeband vorsichtig entfernen (Achtung Feder). Die Sicherung hereindrücken. Das Gehäuse jetzt in die Führungen der Grundplatte schieben. Achten Sie aber darauf, dass die Dichtung des Außenschlosses durch verkanten nicht beschädigt wird. Das Außenschloss mit dem Zusatzschloss wieder in die Türbohrungen hineinsetzen und wieder festschrauben. Achtung! Die schrauben leicht und gleichmäßig anziehen. Prüfen Sie ab das Zusatzschloss leichtgängig hin und her zu bewegen ist.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die drei ??? SicherheitssystemErwischt! Nie Waren Geheimnisse Besser Geschützt Als Mit Dem Die Drei ???-sicherheitssystem. Durch Diese Lichtschranke Kommt Niemand Unbemerkt Durch. Die Ausführliche Anleitung Erklärt Kindern Ab Acht Jahren, Wie Das Alarm-system Richtig Aufgebaut...34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.